 Kosken
Encuentra la causa. Ejecuta solo lo firmado.
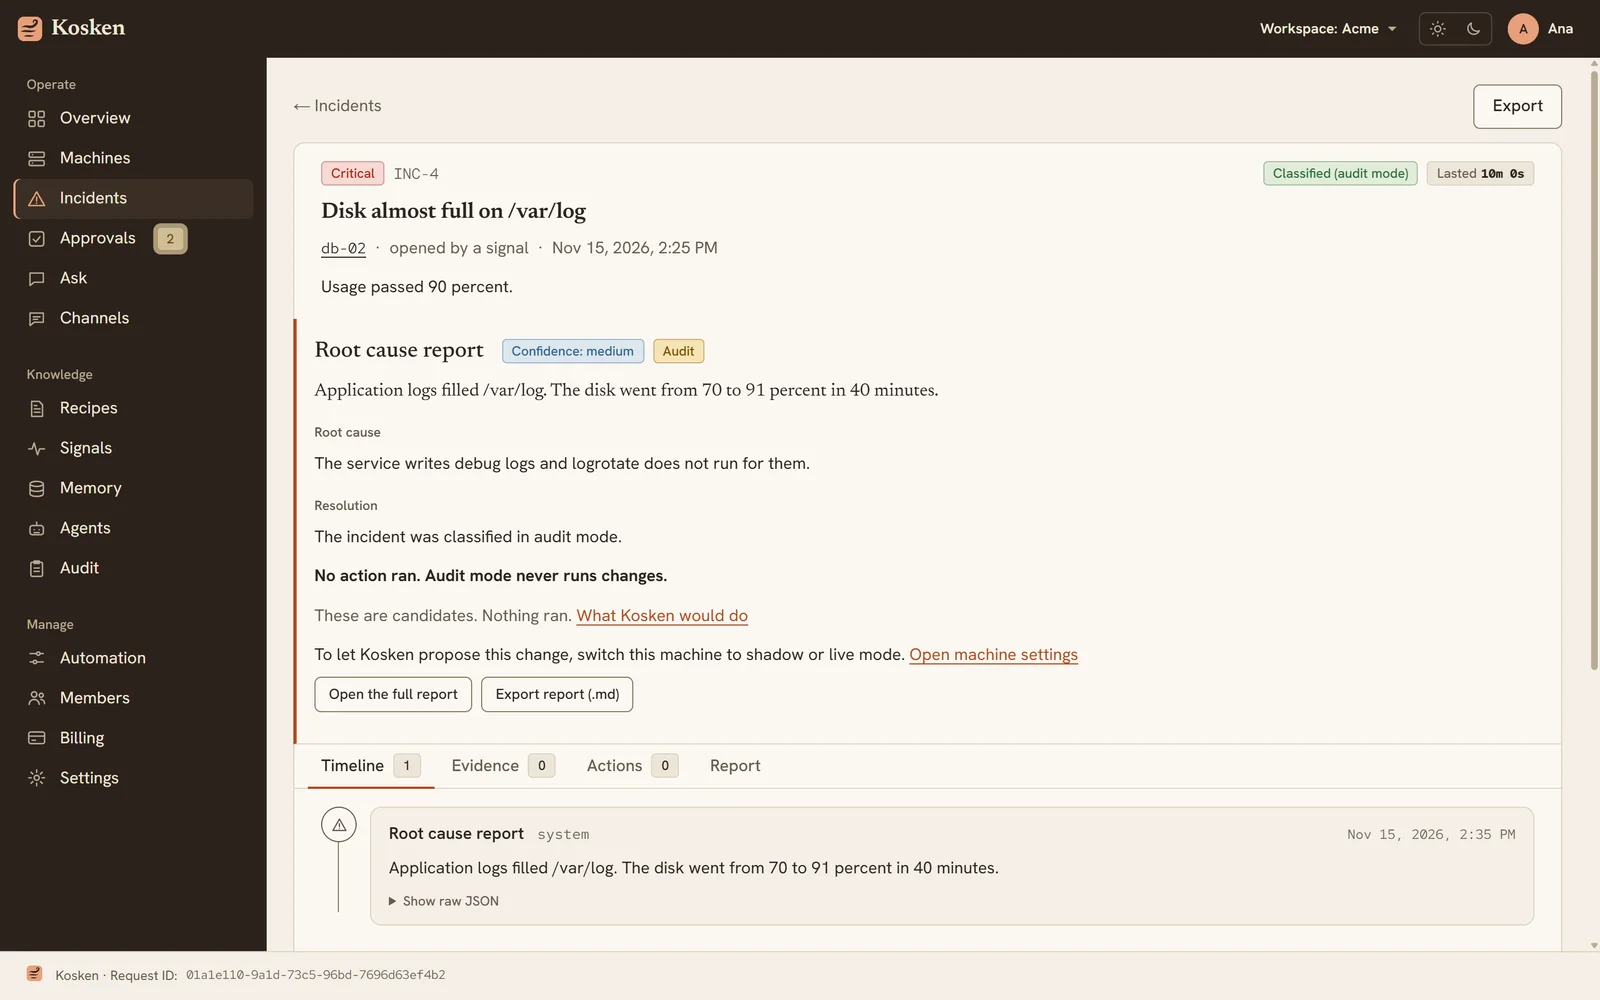
Kosken vigila tus servidores Linux, abre un incidente cuando falla una señal y escribe un informe de causa raíz con evidencia. Si hace falta una corrección, solo puede ejecutar una receta que tú firmaste. Un modelo nunca escribe un comando.
Gratis hasta 5 máquinas. Cada máquina empieza en modo auditoría: Kosken lee e informa, y no cambia nada.
De la alerta a la corrección, en cinco pasos
Los modelos escriben texto en tres de los pasos. El código toma cada decisión que cambia una máquina.
Falla una señal
Un agente en la máquina informa un hecho, por ejemplo un uso de disco superior al 90 por ciento. Una regla abre el incidente. código
Triaje
Un modelo lee la señal y propone una severidad y una clase. Un clasificador de seguridad revisa la salida. modelo, luego código
Diagnóstico
Un modelo lee la evidencia de la máquina y escribe la causa. Puede terminar con
conclude, que no toma ninguna acción. No tiene ninguna herramienta para cerrar un incidente. modeloInforme
El informe cita IDs de evidencia. Una verificación marca cada afirmación que no tiene evidencia. modelo, luego código
Ejecución
El código elige una receta de un catálogo cerrado y firmado. El modo de la máquina y una puerta de aprobación deciden si se ejecuta. Un proceso separado en la máquina la ejecuta. código
Dónde están los límites
Cada límite está en el código o en el sistema operativo. Ninguno depende de que un modelo siga una regla escrita en un prompt.
- Un catálogo cerrado de recetas
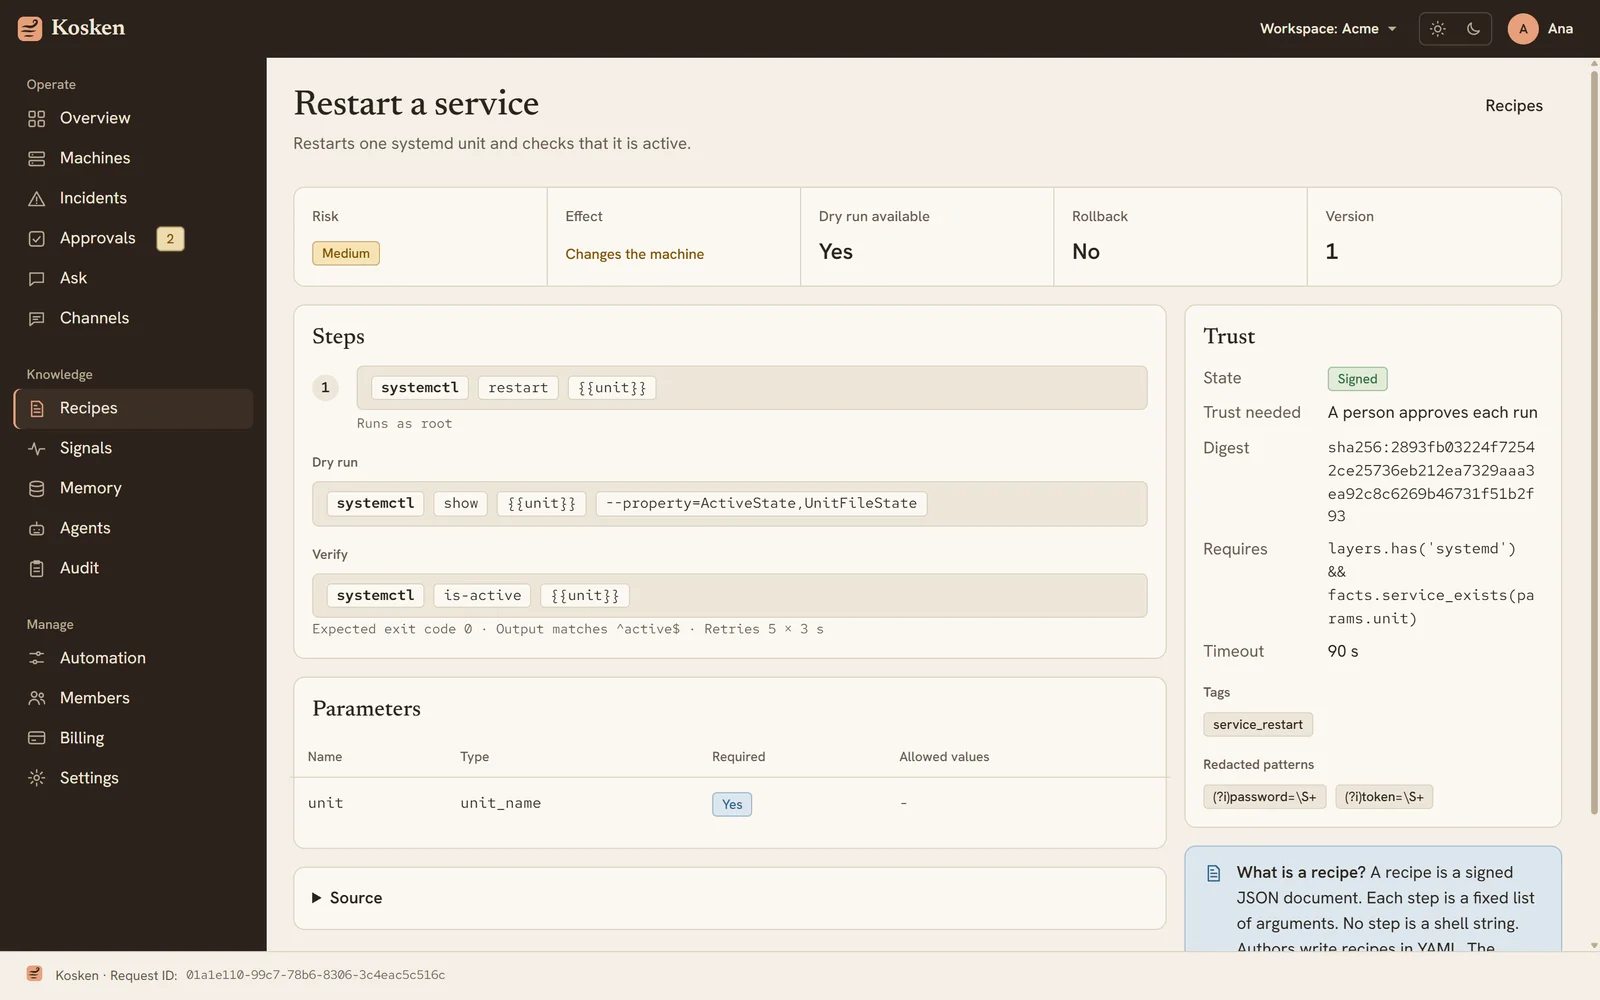
Una receta es un documento JSON firmado. Cada paso es una lista fija de argumentos con parámetros tipados. Ningún paso es una cadena de shell. Un modelo puede elegir una receta y llenar sus parámetros. No puede escribir un paso nuevo.
- Un ejecutor sin acceso a la red
Un proceso root separado en la máquina ejecuta la receta. La unidad define
PrivateNetwork=yesyRestrictAddressFamilies=AF_UNIX. Verifica la firma con llaves incluidas en el binario. El agente que habla con el servidor nunca ejecuta comandos.- Tres modos para cada máquina
Auditoría lee e informa. Sombra muestra lo que Kosken haría. Producción ejecuta recetas aprobadas. El valor por defecto es auditoría. El modo efectivo solo puede bajar: un límite a nivel de espacio de trabajo baja una máquina, y nada la sube.
- Aislamiento entre clientes
La seguridad a nivel de fila separa los espacios de trabajo en la base de datos. Cada espacio de trabajo tiene sus propias llaves selladas, derivadas con HKDF. Puedes traer tu propia llave de modelo. Kosken no emite llaves de modelo.
- Un registro de auditoría que muestra la manipulación
Cada entrada incluye el hash de la anterior. Cada día se escribe un ancla firmada. Si alguien edita una entrada antigua, la cadena deja de verificarse.
Lee la receta antes de que se ejecute
Cada página de receta muestra los pasos, la ejecución de prueba, la verificación que prueba que la corrección funcionó, el digest y el estado de la firma. Quien puede aprobar una ejecución puede leer antes el mismo texto.
Empieza mirando
Tú eliges el modo de cada máquina. Una máquina nueva está en auditoría.
| Modo | Kosken lee | Kosken propone | Kosken ejecuta |
|---|---|---|---|
| auditoría | Sí | No. Lista candidatas. | Nada |
| sombra | Sí | Sí, con una ejecución de prueba | Solo ejecuciones de prueba |
| producción | Sí | Sí | Recetas aprobadas, bajo tus reglas de aprobación |
Una página para toda la flota
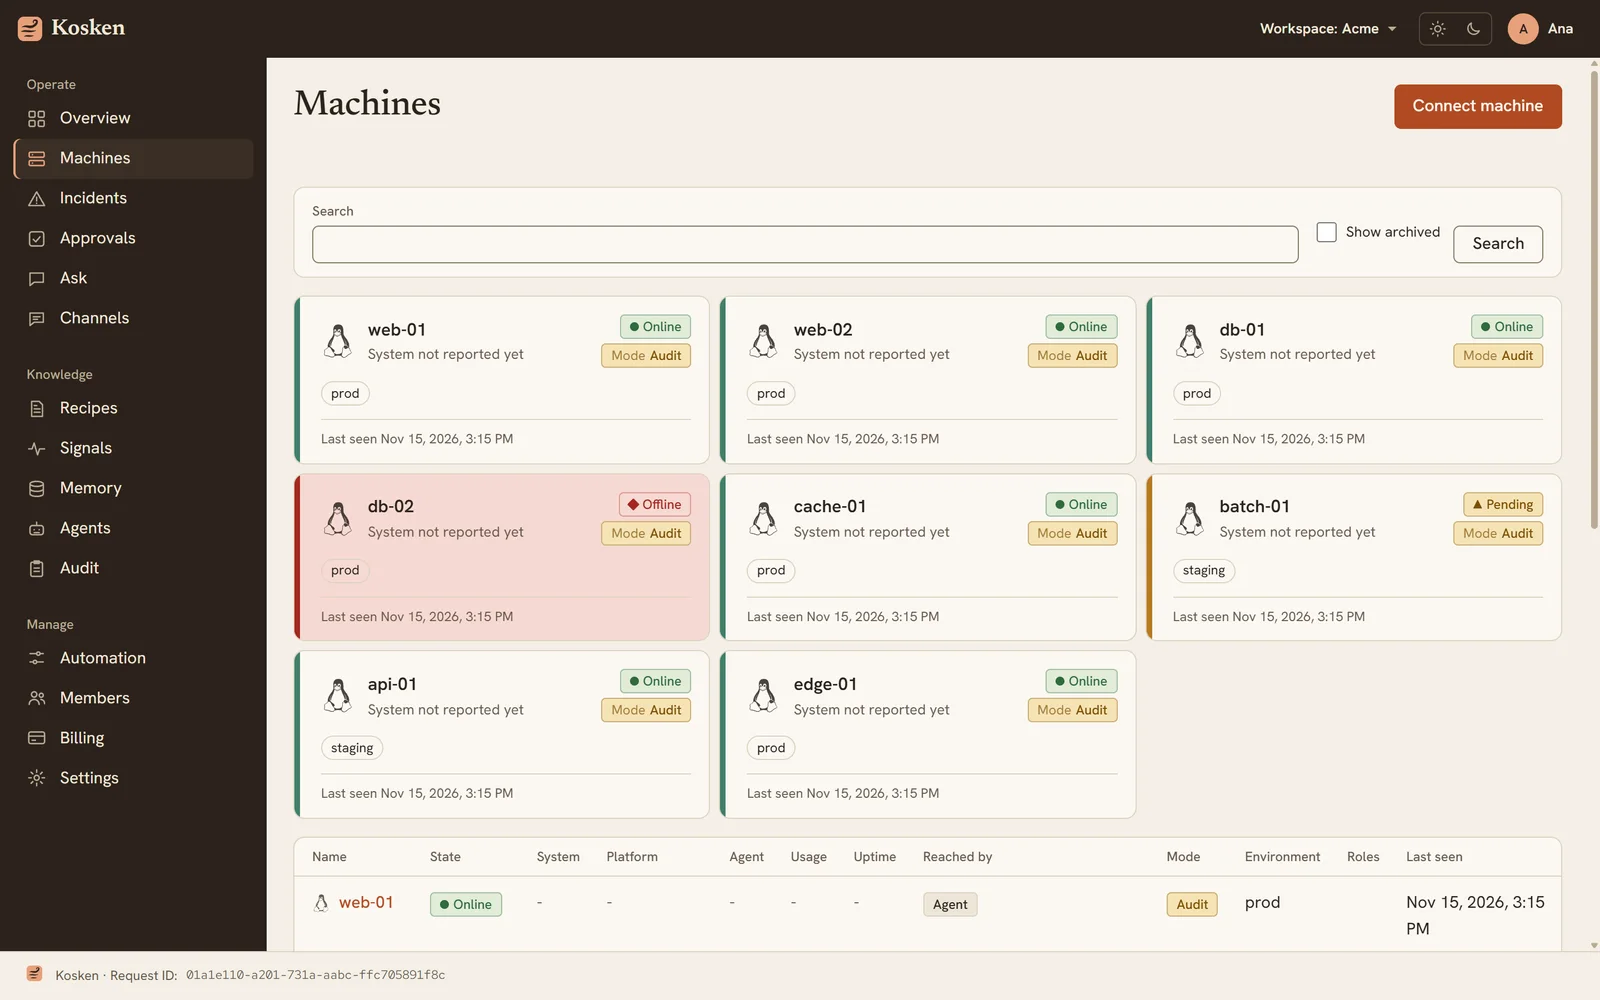
Cada tarjeta muestra el estado, el modo y la última vez que la máquina informó. La página se actualiza sola cuando cambia una máquina.
Empieza con una máquina
Conecta una máquina en modo auditoría. Kosken lee e informa, y no cambia nada. Pásala a sombra o a producción cuando confíes en lo que viste. Gratis hasta 5 máquinas.
De dónde vienen las ideas
El mismo autor construyó dos proyectos anteriores: OpenRemedy y NanoInfra. Kosken toma ideas de los dos. La primera idea es que el arnés importa más que el modelo. La segunda es una separación estricta entre la parte que razona y la parte que ejecuta. Kosken no comparte código con ellos. El whitepaper lista lo que tomamos, lo que cambiamos y dónde ellos son más fuertes.