 Kosken
Cómo Kosken atiende un incidente, de la señal a la corrección
Kosken es un SRE con IA para flotas Linux. Vigila tus servidores, encuentra la causa de un incidente y puede ejecutar una corrección. Este artículo sigue un incidente paso a paso. También muestra quién hace el trabajo en cada paso: un modelo, el código o una persona.
La regla detrás del diseño es corta. Los modelos escriben texto. El código decide qué se ejecuta en una máquina.
1. Falla una señal
En cada máquina corre un agente que informa señales. Una persona define monitores para una o varias máquinas. Un monitor puede vigilar un servicio, un puerto, una URL, un contenedor, el disco, la CPU, la memoria, la carga, las unidades de systemd con fallo, un patrón en un log, un certificado o un comando de solo lectura.
Cuando una comprobación falla varias veces seguidas, una regla en el servidor abre un incidente. Este paso es código. Ningún modelo participa.
2. Triaje
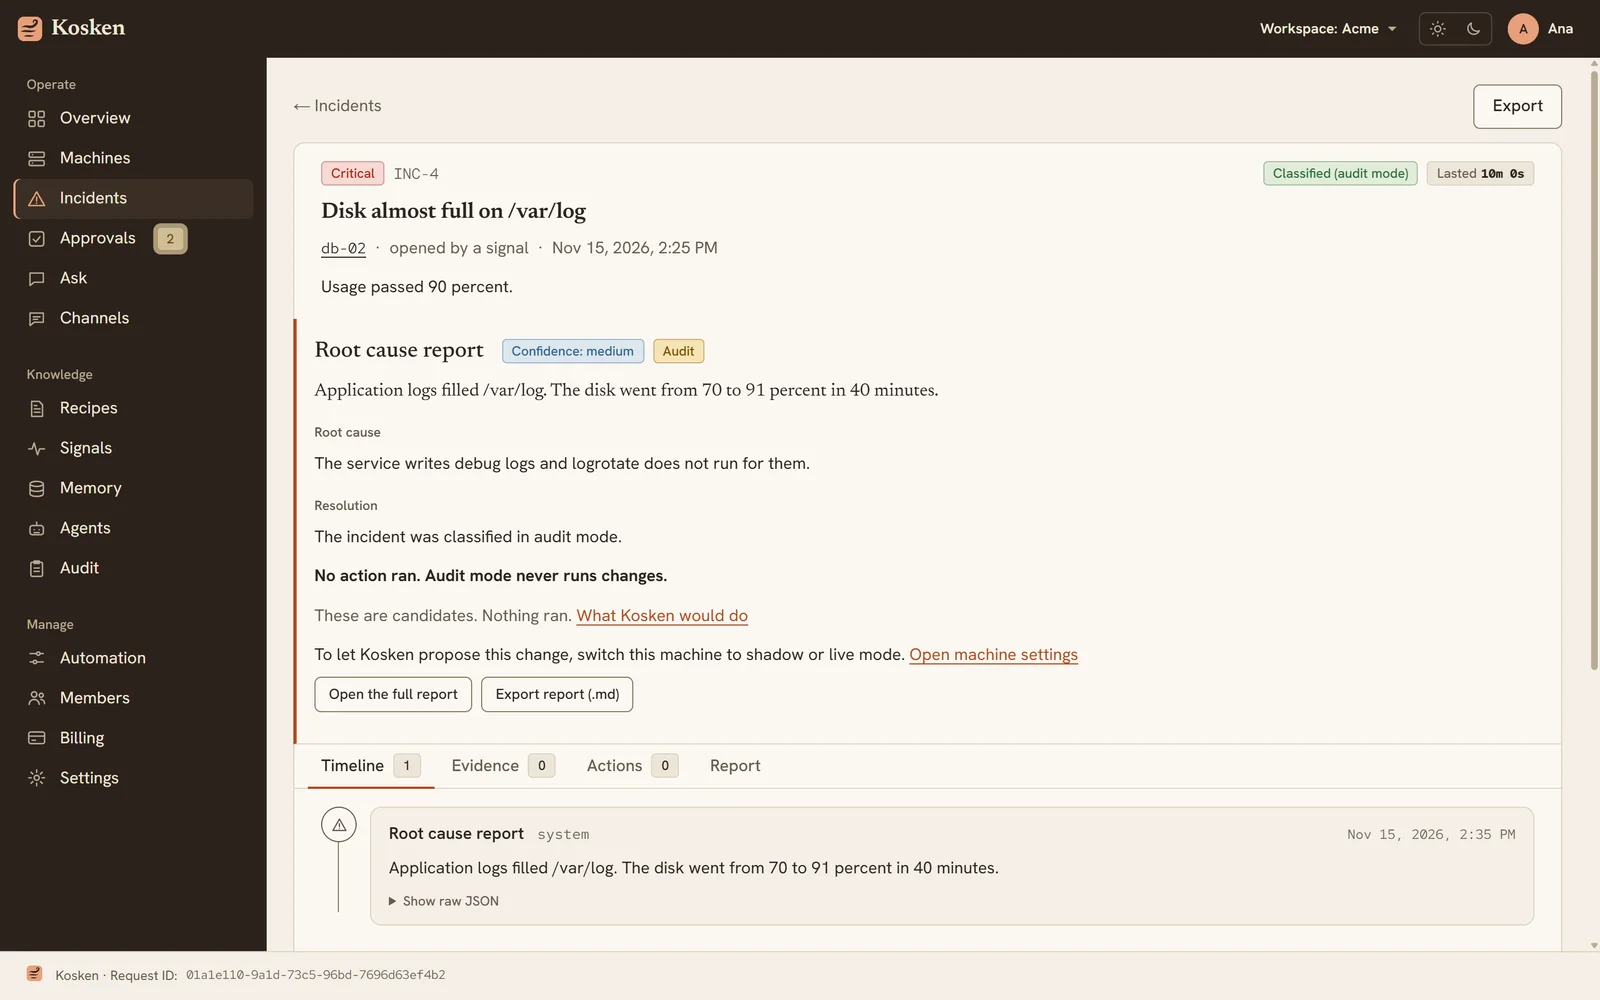
Un modelo lee la señal y propone una severidad y una clase. Después, un clasificador de seguridad revisa la salida del modelo.
3. Diagnóstico
Un modelo lee evidencia de la máquina con herramientas de solo lectura y escribe la causa. Este es el análisis de causa raíz. Un especialista puede ayudar con el diagnóstico. Un especialista nunca ejecuta ni aprueba, y la delegación llega a un solo nivel de profundidad.
El modelo no tiene ninguna herramienta para cerrar un incidente. Su diagnóstico puede terminar con conclude, que no toma ninguna acción.
4. El informe
Un modelo escribe el informe. El informe cita IDs de evidencia. Un control compara cada afirmación con la evidencia citada y marca cada afirmación que no tiene evidencia. El texto que repite el prompt se bloquea.
5. Las puertas
Si hace falta una corrección, el modelo elige una receta de un catálogo cerrado. Una receta es un documento JSON firmado. Cada paso es una lista fija de argumentos con parámetros tipados. Ningún paso es una cadena de shell. El modelo puede llenar los parámetros. No puede escribir un paso nuevo.
Luego la propuesta pasa por cinco puertas. Todas son código. Cada respuesta es permitir, preguntar o rechazar, y cada respuesta queda escrita en la línea de tiempo del incidente.
- La puerta 1 lee el modo efectivo de la máquina. El modo auditoría rechaza.
- La puerta 4 comprueba que la receta esté en el catálogo firmado, que los parámetros tengan la forma correcta y que la máquina esté conectada. También comprueba la condición previa de la receta con los datos que el servidor guarda de la máquina. Esos datos pueden ser viejos, así que una condición que falla ahí pregunta a una persona. No rechaza.
- El Guardián lee los pasos de la receta. Puede subir el riesgo. No puede bajarlo.
- La puerta 2 lee la confianza de la receta en esa máquina.
- La puerta 5 es un clasificador de seguridad. Lee la receta y la máquina, nunca el diagnóstico.
- La puerta 3 combina las respuestas. En modo producción, una receta de riesgo bajo con confianza en esa máquina se ejecuta sin una persona. Cualquier otro caso pregunta a una persona.
Cuando las puertas rechazan la acción, el incidente pasa a una persona de inmediato, con la receta y el motivo. Una acción rechazada no espera en silencio.
6. Una persona aprueba
Cuando una puerta pregunta, la solicitud llega a la página de Aprobaciones. La página muestra la receta, los parámetros, el riesgo, los motivos y las respuestas del Guardián y del clasificador de seguridad. Cada página de receta muestra también los pasos, la ejecución de prueba, el paso de verificación, el digest y el estado de la firma. Una persona puede leer todo antes de que la receta se ejecute.
7. El ejecutor corre la receta
Un proceso root separado en la máquina ejecuta la receta. Su unidad de systemd define PrivateNetwork=yes y RestrictAddressFamilies=AF_UNIX, así que no puede llegar a la red. Recibe la orden por un socket local. Verifica la firma de la orden y de la receta con llaves incluidas en su binario. Luego ejecuta la prueba en seco, los pasos y el paso de verificación.
El agente que habla con el servidor nunca ejecuta comandos. El agente no tiene las llaves de firma, así que un agente comprometido no puede hacer que el ejecutor corra una receta sin firma.
8. La corrección se comprueba
Después de ejecutar la receta, su paso de verificación revisa la máquina. Luego Kosken comprueba que las señales se limpiaron. Solo entonces el incidente queda resuelto.
Una ejecución real
El whitepaper muestra el incidente 32. Ocurrió en una máquina de prueba de los autores el 15 de noviembre de 2026. Un contenedor se detuvo. El monitor del contenedor falló 3 veces seguidas y abrió el incidente. El diagnóstico propuso la receta docker.start. Una puerta pidió aprobación y una persona la aprobó.
Estos son los tiempos de esa ejecución:
| Etapa | Quién | Tiempo |
|---|---|---|
| De la parada del contenedor al incidente | máquina, código | 39 s |
| Triaje | modelo | 3 s |
| Diagnóstico, con las puertas | modelo, código | 19 s |
| Aprobación | persona | 17 s |
| Ejecutor | máquina | 2 s |
| Comprobación de la corrección | código | 12 s |
De la parada del contenedor al incidente resuelto: unos 93 segundos. Son los tiempos de una sola ejecución, no un promedio.
Empieza mirando
Cada máquina empieza en modo auditoría. El modo auditoría lee e informa. No cambia nada. El modo sombra muestra lo que Kosken haría, con una ejecución de prueba. El modo producción ejecuta recetas aprobadas, bajo tus reglas de aprobación. Subes una máquina de modo cuando confías en lo que viste.
El whitepaper explica los principios y la arquitectura con más detalle. Kosken es gratis hasta 5 máquinas. Para probarlo, abre tu espacio de trabajo.